2FA y Bots de Trading: Qué Protege y Qué No

La autenticación de dos factores (2FA) protege la parte humana de la configuración de un bot de trading: tu inicio de sesión en el exchange, tu correo electrónico y tu cuenta en la plataforma del bot. Sin embargo, no protege la conexión API del bot, ya que las claves API autentican la comunicación entre máquinas y no solicitan un código. Por lo tanto, una configuración segura requiere dos capas: una 2FA robusta en cada cuenta en la que inicies sesión y claves API estrictamente limitadas para el bot.
Esta guía explica dónde aplica cada control, cómo configurarlos y qué hacer si pierdes tu autenticador.
Resumen Rápido (TL;DR)
- La 2FA protege los inicios de sesión y cambios de cuenta realizados por personas. Las claves API son una ruta de acceso distinta y requieren sus propios controles.
- La 2FA de trading no es compatible con el inicio de sesión mediante clave API, por lo que no puede proteger las solicitudes autenticadas por API.
- Otorga al bot solo los permisos necesarios, desactiva las retiradas y restringe las claves por dirección IP si el exchange lo permite.
- Prioriza el uso de passkeys, luego apps de autenticación. Protege tu correo electrónico con el mismo estándar y guarda los códigos de respaldo offline.
- Ten un plan de respuesta escrito: revocar claves, cancelar órdenes abiertas, cambiar credenciales e investigar.
Por qué la 2FA y los bots son un caso especial
La 2FA funciona requiriendo algo que sabes (una contraseña) más algo que tienes (un dispositivo o clave). Este modelo asume que hay una persona presente en el momento de la autenticación. Un bot de trading automatizado es lo opuesto: debe colocar y cancelar órdenes a cualquier hora sin que un humano introduzca un código.
Es por esto que los exchanges separan el acceso humano del acceso programático. Los humanos inician sesión con contraseña y un segundo factor. El software se conecta con una clave API y un secreto, y los permisos adjuntos a esa clave definen qué puede hacer. La 2FA defiende principalmente los inicios de sesión contra el compromiso de contraseñas, mientras que las claves API son credenciales de máquina a máquina; por lo tanto, la 2FA de inicio de sesión no debe considerarse una protección automática para las claves de un bot.
La consecuencia práctica es una división de tareas:
| Ruta de acceso | Utilizado por | Control primario |
|---|---|---|
| Inicio de sesión en Exchange | Tú | Contraseña más passkey o app de autenticación |
| Cuenta de correo vinculada | Tú | Contraseña fuerte más 2FA |
| Inicio de sesión en plataforma de Bot | Tú | Contraseña única más 2FA (si está disponible) |
| Clave API | El Bot | Permisos mínimos, sin retiradas, restricción de IP, almacenamiento seguro |
Cada fila es una puerta distinta. Cerrar tres y dejar una abierta no hace que la casa sea segura.
Qué protege la 2FA en el exchange
En el exchange, la 2FA puede cubrir más que el simple inicio de sesión. La 2FA basada en autenticadores puede aplicarse al acceso, la clave maestra, el fondeo y el trading, extendiendo la protección a las acciones que mueven valor.
La 2FA de trading es un buen ejemplo. Requiere un código antes de que se ejecuten las operaciones, evitando que los balances y posiciones cambien sin acceso a ese segundo factor. Para un trader manual, esto es una salvaguarda útil contra alguien que haya obtenido una sesión o contraseña.
Sin embargo, existe una limitación crítica para la automatización: la 2FA de trading no es compatible con el inicio de sesión mediante clave API y es ineficaz como función de seguridad para solicitudes autenticadas por API. Si tu bot coloca órdenes a través de una clave API, la configuración de 2FA de trading no bloqueará esas órdenes. Los permisos de la clave son los que deben hacer ese trabajo.
Passkeys frente a códigos de autenticación
No todos los segundos factores son iguales. Se recomienda el uso de passkeys siempre que estén disponibles. El razonamiento es mecánico: las passkeys utilizan FIDO2 y son resistentes al phishing porque la autenticación está vinculada al origen del sitio web legítimo. Un código de autenticación de seis dígitos, en cambio, puede escribirse en un sitio falso o quedar expuesto si la sincronización en la nube de la app de autenticación se ve comprometida.
Esto establece un orden de prioridad para las cuentas de trading:
- Passkey o clave de seguridad física, cuando el exchange o la plataforma lo permitan.
- App de autenticación (códigos basados en tiempo), cuando las passkeys no estén disponibles.
- Códigos SMS, solo si no hay otra opción, ya que dependen de que el número de teléfono permanezca bajo tu control.
Otras medidas importantes incluyen la lista blanca de direcciones de retiro. Incluso si un atacante accede a tu cuenta, los fondos solo pueden ir a direcciones aprobadas previamente.
Los dispositivos importan tanto como los códigos. Un segundo factor almacenado en un teléfono es tan seguro como el teléfono mismo. Revisa las aplicaciones instaladas en cualquier dispositivo que contenga tu autenticador para evitar software malicioso oculto.
No olvides tu correo electrónico
La mayoría de los flujos de recuperación de cuenta pasan por el correo electrónico. Si alguien controla tu bandeja de entrada, a menudo puede restablecer la contraseña del exchange e iniciar el proceso de recuperación. Se recomienda usar 2FA basada en aplicaciones tanto para la cuenta del exchange como para la cuenta de correo, además de imprimir los códigos de recuperación y guardarlos de forma segura.
Lista de verificación rápida para las cuentas vinculadas a tu bot:
- Correo electrónico: contraseña única, passkey o 2FA de autenticador.
- Exchange: passkey o 2FA de autenticador para inicio de sesión, fondeo y trading.
- Plataforma del Bot: contraseña única y 2FA donde esté disponible.
- Gestor de contraseñas: protegido por una contraseña maestra fuerte y su propia 2FA.
Cómo se conectan los bots: Claves API
Una clave API permite que el software actúe en tu cuenta de exchange sin tu contraseña. Las claves API autentican los endpoints privados de la cuenta, y permisos como "Modificar Órdenes" y "Cancelar/Cerrar Órdenes" son los que permiten que un cliente API opere. Aunque algunos exchanges mencionan la 2FA para claves API, la mayoría de los bots de terceros no están diseñados para enviar datos de 2FA en cada solicitud, por lo que no debes confiar en ello.
La creación de una clave suele requerir 2FA. Esto protege el momento de la creación, pero los permisos deciden qué puede hacer la clave posteriormente.
Para más información sobre cómo funciona esta conexión, consulta nuestras guías sobre integración de exchanges basada en API e integración de claves API para la automatización de bots.

Asegurando las claves API
Dado que la 2FA no bloquea el acceso del bot, la clave misma debe estar restringida. El principio es simple: una clave solo puede hacer lo que sus permisos permiten; a menos permisos, menor consecuencia en caso de filtración.
Otorga solo lo que el bot necesita
Una clave de trading para terceros generalmente necesita modificación y cancelación de órdenes, y posiblemente consultas de órdenes abiertas, pero casi nunca necesita permisos de retiro.

Mantén las retiradas desactivadas
Este es el ajuste más importante. Una clave robada podría realizar operaciones perdedoras o abusivas, pero no podrá transferir directamente el saldo fuera de la cuenta. Esto cambia drásticamente el peor escenario posible.
Restricción por dirección IP
Cuando el exchange lo permita, añade a la lista blanca las direcciones IP desde las cuales se conecta el bot. Una clave restringida a direcciones conocidas es mucho menos útil para un atacante. Profundizamos en esto en nuestro artículo sobre claves API y seguridad de IP.
Almacena el secreto correctamente
Los secretos de la API suelen mostrarse una sola vez. Guárdalos en un gestor de contraseñas en lugar de en un archivo sin cifrar. Nunca pegues claves en mensajes de chat, capturas de pantalla o documentos compartidos.
Usa una clave por propósito
Si utilizas más de un bot o exchange, crea una clave separada para cada uno. Así, revocar una clave comprometida no interrumpirá el resto de tus operaciones. Nuestra visión general sobre la seguridad de claves API en el trading automatizado detalla este enfoque.
Configuración de 2FA paso a paso
- Asegura tu correo primero: Cambia a una contraseña única y activa 2FA (passkey o autenticador).
- Activa la 2FA en el exchange: Elige passkey si está disponible; si no, usa una app de autenticación. Aplícalo al inicio de sesión y, si es posible, al fondeo y trading.
- Guarda el material de recuperación: Almacena los códigos de respaldo offline, lejos de tu contraseña.
- Activa protecciones de retiro: Habilita la lista blanca de direcciones y cualquier confirmación de retiro adicional.
- Crea una clave API limitada: Selecciona solo permisos de órdenes, desactiva retiradas y añade la IP del bot.
- Conecta el bot: Introduce la clave en la plataforma y guarda el secreto en tu gestor de contraseñas.
- Realiza una prueba de Paper Trading: Confirma que el bot se comporta según lo configurado antes de asignar capital real.
Si eres nuevo en este proceso, nuestra guía de configuración de bots te ayudará desde la perspectiva de la plataforma.
Si pierdes tu autenticador
La pérdida del teléfono es el fallo de 2FA más común. Los códigos de respaldo son la solución para este caso y deben guardarse de forma segura y offline.
Medidas prácticas:
- Registra un segundo factor (ej. dos passkeys o una passkey y un autenticador) para evitar quedar bloqueado.
- Mantén los códigos de respaldo impresos en un lugar físicamente seguro.
- Conoce el procedimiento de recuperación de tu exchange con antelación.
- No guardes códigos de respaldo en el correo o en apps de notas sin protección.
Si pierdes tu teléfono, es momento de revisar tus claves API activas. Si el dispositivo contenía tu gestor de contraseñas, trata las claves como potencialmente expuestas y rótalas.
Plan de respuesta ante sospecha de compromiso
Un plan de incidentes reduce la presión en momentos críticos. El objetivo es contener primero: revocar el acceso y cancelar órdenes antes de investigar.
- Revoca las claves API afectadas y cualquier agente conectado en el exchange.
- Cancela las órdenes abiertas y pausa el bot.
- Cambia tu contraseña de inicio de sesión y vuelve a registrar tu segundo factor.
- Revisa órdenes recientes, inicios de sesión y actividad de la API.
- Si una frase de recuperación fue expuesta, mueve los fondos a una nueva wallet.
- Crea nuevas claves con permisos mínimos y reconecta.
Nunca compartas una frase de recuperación o código 2FA con nadie, incluso si dicen ser del soporte técnico.
Nuestra perspectiva
Construimos Darkbot basándonos en la ejecución sistemática, y la seguridad es parte de esa disciplina. Un bot es tan controlado como el acceso que se le otorga, por lo que tratamos la 2FA y los permisos de API como dos capas separadas: la 2FA protege a las personas y las claves limitadas restringen al software.
Nuestro enfoque se basa en el enrutamiento directo de órdenes y la supervisión humana. Fomentamos la conexión mediante claves API con los permisos mínimos requeridos por la estrategia. El proceso que favorecemos es repetible: limitar la clave, restringirla, almacenarla correctamente, probar en paper trading y escalar gradualmente.
Grisha
Usando Darkbot con una cuenta de exchange asegurada
Darkbot es una plataforma de automatización de trading de criptomonedas basada en IA que se conecta a exchanges compatibles mediante claves API. Ofrece estrategias personalizables, backtesting, paper trading y herramientas de gestión de riesgos para verificar el comportamiento antes de comprometer capital. Contamos con planes Gratis, Standard, Premium y Enterprise, con una garantía de reembolso de 14 días para suscripciones pagas.
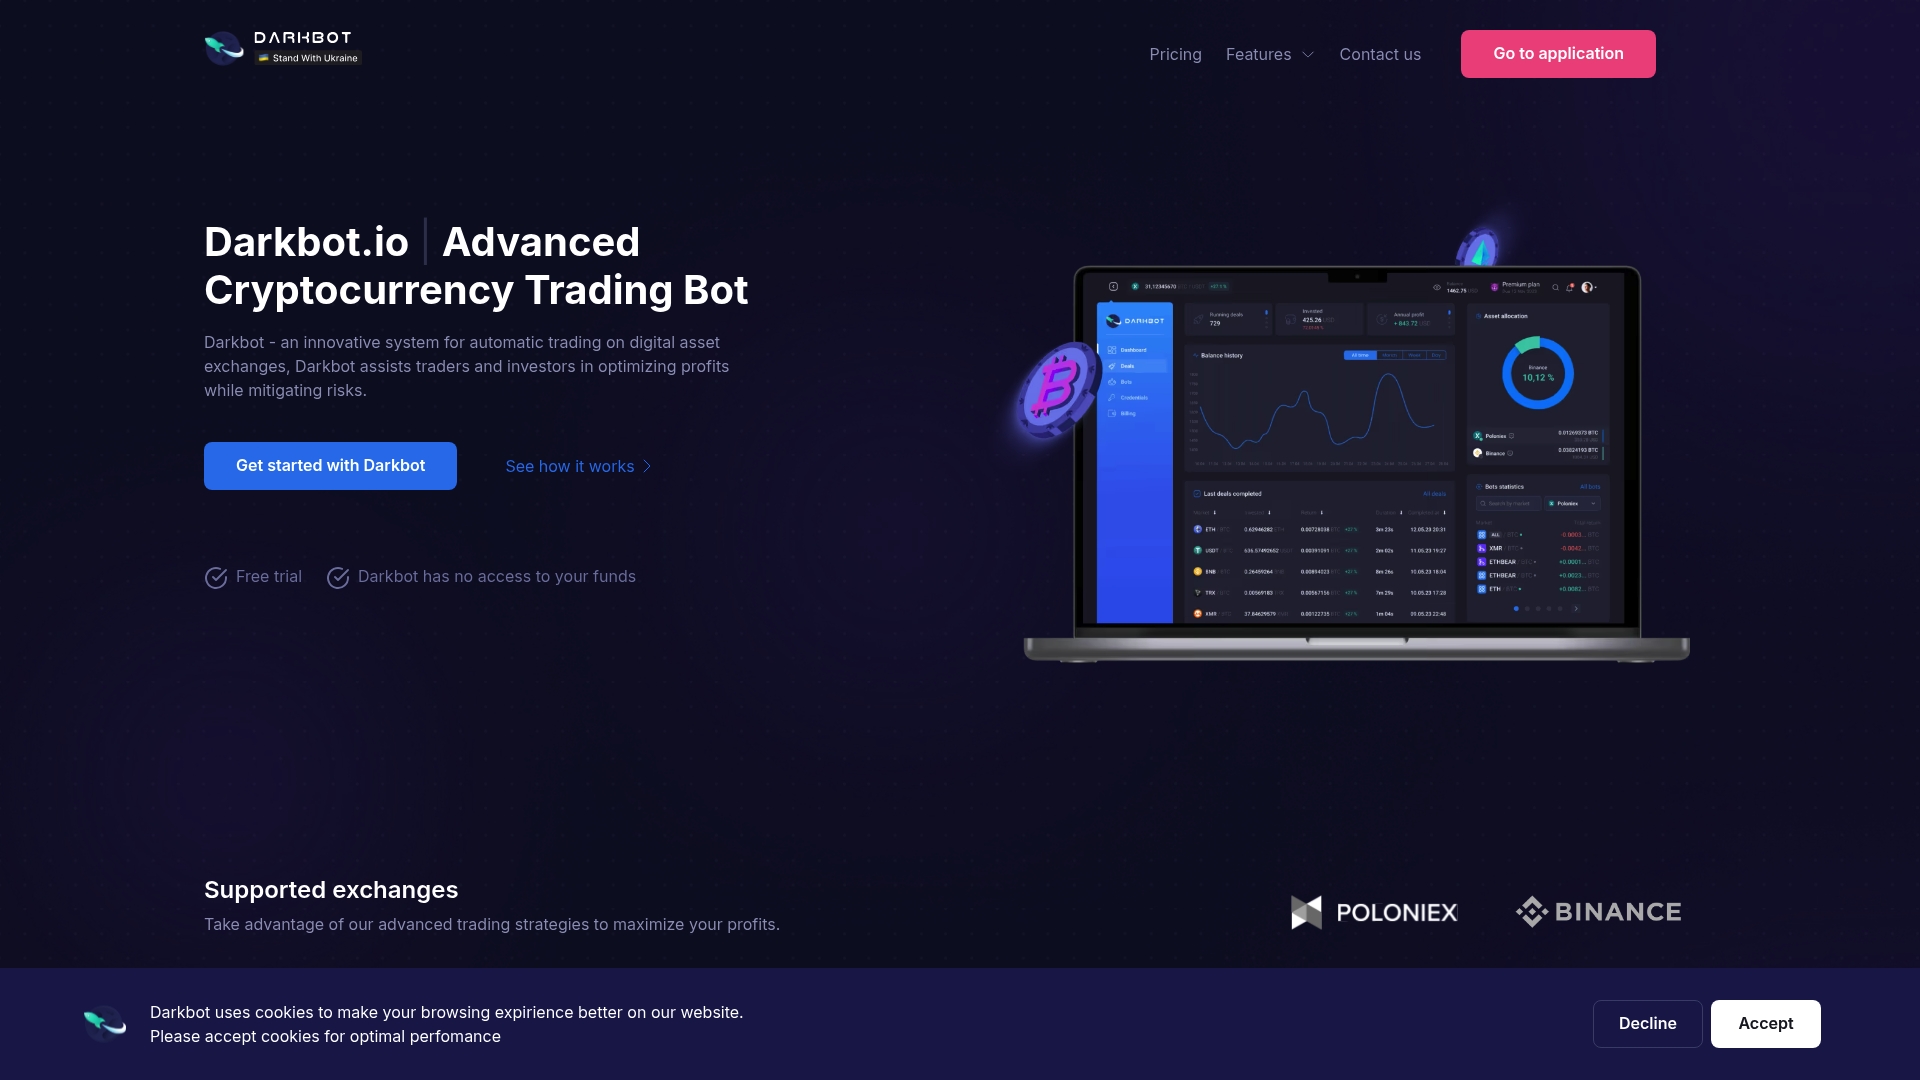
Para revisar los planes, visita precios de Darkbot. Para profundizar en cómo protegemos las cuentas y los datos, lee nuestro artículo sobre seguridad de bots de trading de criptomonedas.
Preguntas Frecuentes (FAQ)
¿La 2FA protege las claves API de mi bot de trading?
No directamente. La 2FA protege los inicios de sesión humanos, mientras que las claves API autentican el software. Los permisos de la clave, la restricción de IP y el almacenamiento seguro son la verdadera protección.
¿Qué permisos debe tener la clave API de un bot de trading?
Solo los necesarios para colocar, modificar y cancelar órdenes. Las retiradas deben permanecer siempre desactivadas.
¿Son las passkeys mejores que las apps de autenticación?
Generalmente sí, debido a su resistencia al phishing, ya que están vinculadas al origen del sitio web legítimo.
¿Qué hago si pierdo mi teléfono con el autenticador?
Usa tus códigos de respaldo offline o un segundo factor registrado. Luego, rota tus claves API y cambia tu contraseña por seguridad.
Fuentes
- Kraken: How does two-factor authentication (2FA) for trading work?
- Kraken: How to secure your account with two-factor authentication
- Kraken: How to create a spot API key
- Bitso: Generate your API credentials
- CoinSpot: Security Recommendations
- AICELS: API, Wallet and Key Security
- Binance: The Risks of Unauthorized AI Trading Bots
- PolyBot: Polymarket Telegram Bot 2FA Security Guide
- SuperQuant: Trading Account and API Key Security
Recomendado

Empieza a operar en Darkbot con facilidad
¡Ven y explora nuestra plataforma de trading de criptomonedas conectando tu cuenta gratuita!
Plan gratuito disponible • No se requiere tarjeta de crédito