2FA та торгові боти: що захищає, а що ні

Двофакторна автентифікація (2FA) захищає «людську» сторону налаштування торгового бота: ваш вхід на біржу, вашу електронну пошту та ваш акаунт на платформі бота. Вона не захищає API-з'єднання бота, оскільки API-ключі автентифікують взаємодію між машинами і не запитують код підтвердження. Тому безпечна конфігурація потребує двох рівнів: суворої 2FA для кожного акаунта, в який ви входите, і обмежених API-ключів для самого бота.
Цей посібник пояснює, де застосовується кожен засіб контролю, як їх налаштувати та що робити, якщо ви втратите свій автентифікатор.
Коротко (TL;DR)
- 2FA захищає входи та зміни в акаунті, що здійснюються людиною. API-ключі — це окремий шлях доступу, який потребує власних засобів контролю.
- Документація Kraken підтверджує, що торгова 2FA несумісна зі входом через API-ключі, тому вона не може захистити запити, автентифіковані через API.
- Надавайте боту лише необхідні дозволи, вимикайте можливість виведення коштів і обмежуйте ключі за IP-адресою, якщо біржа це підтримує.
- Віддавайте перевагу паскіям, потім додаткам-автентифікаторам. Захистіть свою електронну пошту за таким самим стандартом і зберігайте коди відновлення офлайн.
- Майте готовий план дій: відкликати ключі, скасувати відкриті ордери, змінити облікові дані, а потім провести розслідування.
Чому 2FA та боти — це особливий випадок
2FA працює, вимагаючи щось, що ви знаєте (пароль), і щось, що ви маєте (пристрій або ключ). Ця модель передбачає присутність людини в момент автентифікації. Автоматизований торговий бот працює навпаки: він повинен розміщати та скасовувати ордери в будь-який час без введення коду людиною.
Ось чому біржі розділяють доступ для людей і програмний доступ. Люди входять за допомогою пароля та другого фактора. Програмне забезпечення підключається за допомогою API-ключа та секрету, а дозволи, прив'язані до цього ключа, визначають, що воно може робити. 2FA переважно захищає вхід в акаунт від компрометації пароля, тоді як API-ключі є обліковими даними «машина-машина», тому 2FA для входу не слід розглядати як автоматичний захист для ключів бота.
Практичним наслідком є розподіл обов'язків:
| Шлях доступу | Хто використовує | Основний засіб контролю |
|---|---|---|
| Вхід на біржу | Ви | Пароль + паскій або додаток-автентифікатор |
| Email, прив'язаний до біржі | Ви | Складний пароль + 2FA |
| Вхід на платформу бота | Ви | Унікальний пароль + 2FA (якщо доступно) |
| API-ключ | Бот | Мінімальні дозволи, без виведення коштів, обмеження по IP, безпечне зберігання |
Кожен рядок — це окремі двері. Замкнути три і залишити одну відкритою не зробить будинок безпечним.
Що захищає 2FA на стороні біржі
На біржі 2FA може охоплювати більше, ніж просто вхід. Наприклад, автентифікатор-базована 2FA може застосовуватися до входу, майстер-ключа, фінансування та торгівлі, отже, захист поширюється на дії, що переміщують активи.
Торгова 2FA — хороший приклад. Вона вимагає коду перед здійсненням угод, тому баланси та позиції не можуть бути змінені без доступу до другого фактора. Для ручного трейдера це корисний запобіжник проти зловмисника, який отримав доступ до сесії або пароля.
Проте існує обмеження, важливе для автоматизації: торгова 2FA несумісна зі входом за допомогою API-ключа і є неефективною як функція безпеки для запитів, автентифікованих через API. Якщо ваш бот розміщує ордери через API-ключ, налаштування торгової 2FA не зупинить ці ордери. Цю роль мають виконувати дозволи самого ключа.
Паскії проти кодів автентифікатора
Не всі другі фактори однакові. Сучасні стандарти безпеки рекомендують паскії (passkeys) всюди, де це можливо. Причина технічна: паскії використовують FIDO2 і є стійкими до фішингу, оскільки автентифікація прив'язана до походження легітимного вебсайту. Натомість шестизначний код автентифікатора можна ввести на підробленому сайті або він може бути викрадений, якщо хмарна синхронізація додатка скомпрометована.
Це дає простий порядок пріоритетів для торгових рахунків:
- Паскій або апаратний ключ безпеки, якщо біржа або платформа їх пропонує.
- Додаток-автентифікатор (коди, що змінюються за часом), коли паскії недоступні.
- SMS-коди, тільки якщо немає іншого варіанту, оскільки вони залежать від контролю над номером телефону.
Також варто звернути увагу на білі списки адрес для виведення коштів. Навіть якщо зловмисник отримає доступ до вашого акаунта, кошти зможуть бути надіслані лише на адреси, які ви схвалили заздалегідь.
Пристрої мають таке ж значення, як і коди. Другий фактор, що зберігається на телефоні, надійний лише настільки, наскільки надійний сам телефон. Перевіряйте встановлені додатки на будь-якому пристрої, де знаходиться ваш автентифікатор.
Не забудьте про свою електронну пошту
Більшість процесів відновлення акаунта проходять через email. Якщо хтось контролює вашу пошту, він часто може скинути пароль біржі та розпочати процес відновлення. Рекомендується використовувати додаток-автентифікатор як для акаунта біржі, так і для поштового акаунта, а також роздрукувати коди відновлення та зберігати їх у безпечному місці.
Короткий чек-лист для акаунтів навколо вашого бота:
- Email: унікальний пароль, паскій або 2FA-автентифікатор.
- Біржа: паскій або 2FA для входу, фінансування та торгівлі.
- Платформа бота: унікальний пароль та 2FA, якщо платформа це надає.
- Менеджер паролів: захищений сильним майстер-паролем та власною 2FA.
Як насправді підключаються боти: API-ключі
API-ключ дозволяє програмному забезпеченню діяти від імені вашого рахунку на біржі без використання пароля. Дозволи, такі як «Modify Orders» (зміна ордерів) та «Cancel/Close Orders» (скасування/закриття ордерів), дозволяють API-клієнту керувати позиціями. Хоча деякі біржі дозволяють додати 2FA до самого API-ключа, більшість сторонніх ботів не підтримують таку архітектуру, тому на цьому не варто покладатися.
Створення ключа часто передбачає використання 2FA. Це захищає момент створення. Але після цього саме дозволи визначають, чи може ключ розміщувати ордери, переглядати баланси або здійснювати виведення коштів.
Для детальнішого ознайомлення з тим, як працює це підключення, перегляньте наші посібники про інтеграцію бірж на базі API та інтеграцію API-ключів для автоматизації ботів.

Обмеження API-ключів
Оскільки 2FA не контролює дії бота, сам ключ має бути обмеженим. Логіка проста: ключ може робити лише те, що дозволяють його налаштування, тому менше дозволів означає менші наслідки у разі витоку ключа.
Надавайте лише необхідні дозволи
Сторонньому торговому ключу зазвичай потрібні модифікація та скасування ордерів, можливо, запити відкритих ордерів, але ні в якому разі не виведення коштів.

Вимкніть виведення коштів
Це найважливіше налаштування. Ключ, що дозволяє лише торгівлю, у разі викрадення може бути використаний для здійснення збиткових угод, але він не зможе безпосередньо переказати ваш баланс на інший гаманець.
Обмеження за IP-адресою
Якщо біржа підтримує цю функцію, додайте IP-адреси, з яких підключається бот, до білого списку. Ключ, обмежений відомими адресами, є майже марним для зловмисника, який його скопіював. Ми детально розбираємо це в статті API-ключі та IP-безпека.
Правильно зберігайте секретний ключ
API-секрети часто відображаються лише один раз. Зберігайте ключі в менеджері паролів, а не в незашифрованих файлах. Ніколи не надсилайте ключі в чатах, не робіть їх скріншоти та не додавайте в спільні документи.
Один ключ — одна мета
Якщо ви використовуєте кілька ботів або бірж, створюйте окремий ключ для кожного. Тоді відкликання одного скомпрометованого ключа не зупинить роботу всіх інших систем. Наш огляд безпеки API-ключів в автоматизованому трейдингу детально описує цей підхід.
Налаштування 2FA крок за кроком
Меню відрізняються залежно від біржі, але послідовність дій однакова:
- Спочатку захистіть пошту. Встановіть унікальний пароль і увімкніть паскій або 2FA-автентифікатор.
- Увімкніть 2FA на біржі. Оберіть паскій, якщо є така можливість, або зареєструйте додаток-автентифікатор. Застосуйте це до входу, а також до фінансування та торгівлі.
- Збережіть дані для відновлення. Зберігайте коди резервного копіювання офлайн, окремо від паролів.
- Увімкніть захист виведення коштів. Активуйте білі списки адрес та будь-яке підтвердження виведення, яке пропонує біржа.
- Створіть обмежений API-ключ. Оберіть лише дозволи, пов'язані з ордерами, вимкніть виведення коштів і додайте IP-адресу бота.
- Підключіть бота. Введіть ключ на платформі один раз, а секрет збережіть у менеджері паролів.
- Проведіть тест. Використовуйте Paper Trading або мінімальні обсяги, щоб перевірити роботу бота перед збільшенням капіталу.
Якщо ви вперше підключаєте бота, наш посібник із налаштування бота допоможе вам з боку платформи.
Що робити, якщо ви втратили автентифікатор
Втрата телефону — найпоширеніша проблема з 2FA. Коди відновлення призначені саме для цього випадку. Зберігайте їх надійно в офлайн-режимі (наприклад, роздрукуйте).
Практичні заходи:
- Зареєструйте другий фактор (наприклад, дві паскії або паскій + автентифікатор), щоб втрата одного пристрою не призвела до блокування.
- Зберігайте роздруковані коди відновлення в фізично безпечному місці.
- Заздалегідь ознайомтеся з процедурою відновлення вашої біржі (верифікація особи може зайняти час).
- Не зберігайте коди відновлення в пошті або незахищених нотатках.
Заміна телефону також є приводом переглянути активні API-ключі. Якщо на пристрої був менеджер паролів, розгляньте ключі як потенційно скомпрометовані та оновіть їх.
План дій при підозрі на компрометацію
План інцидентів допомагає діяти швидко та без паніки. Головне правило: спочатку локалізуйте загрозу, потім розслідуйте. Порядок дій:
- Відкличте скомпрометовані API-ключі та будь-яких підключених агентів на біржі.
- Скасуйте всі відкриті ордери та зупиніть бота.
- Змініть пароль для входу та перереєструйте другий фактор (2FA).
- Перевірте останні ордери, входи в акаунт та активність API-ключів.
- Якщо була скомпрометована сид-фраза, переведіть активи на новий гаманець.
- Створіть нові ключі з мінімальними дозволами та підключіться знову.
Ніколи не передавайте фразу відновлення або код 2FA будь-кому, навіть якщо людина представляється співробітником підтримки.
Наша точка зору
Ми створюємо Darkbot як інструмент для системного виконання, і безпека є частиною цієї дисципліни. Бот контрольований лише настільки, наскільки обмежений його доступ. Тому ми розглядаємо 2FA та дозволи API як два окремі рівні: 2FA захищає людей, а обмежені ключі обмежують можливості програмного забезпечення.
Наш підхід базується на прямому маршрутизації ордерів та людському нагляді. Ми закликаємо підключатися через API-ключі лише з тими дозволами, яких вимагає стратегія. Це робить автоматизовану систему простішою для аудиту та швидшою для відновлення у разі проблем.
Процес, якому ми віддаємо перевагу: обмежити ключ $\rightarrow$ зафіксувати IP $\rightarrow$ безпечно зберегти $\rightarrow$ протестувати на Paper Trading $\rightarrow$ поступово масштабувати.
Гриша
Використання Darkbot із захищеним рахунком біржі
Darkbot — це платформа автоматизації криптотрейдингу на базі ШІ, яка підключається до підтримуваних бірж через API-ключі. Платформа пропонує налаштовувані стратегії, бектестинг, Paper Trading, можливість запуску кількох ботів одночасно та інструменти управління ризиками. Доступні плани: Free, Standard ($12.50/міс), Premium ($25.00/міс) та Enterprise. На платні підписки діє 14-денна гарантія повернення коштів.
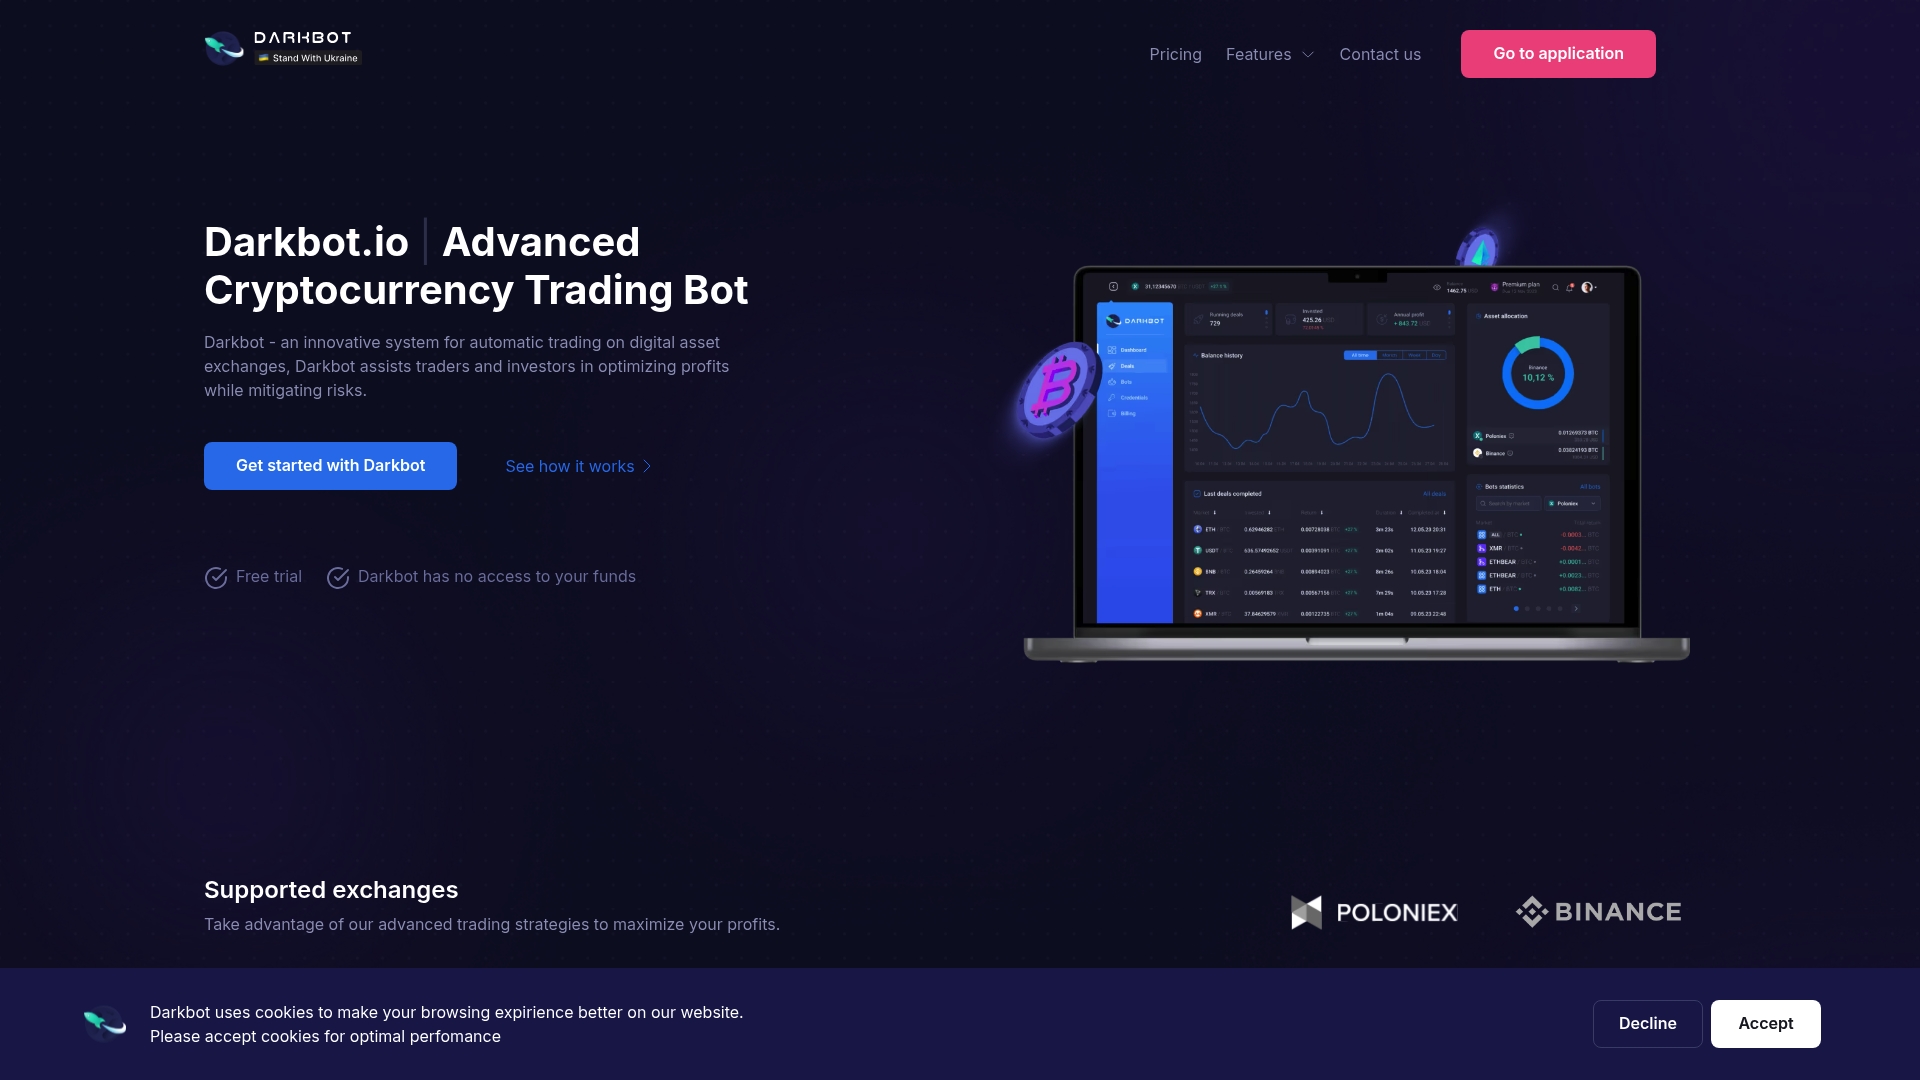
Ознайомитися з планами можна на сторінці цін Darkbot. Для глибшого розуміння того, як ми захищаємо акаунти та дані, прочитайте нашу статтю про безпеку торгових ботів.
FAQ
Чи захищає 2FA API-ключі мого торгового бота?
Не безпосередньо. 2FA захищає входи людей, тоді як API-ключі автентифікують ПЗ без коду. Дозволи ключа, обмеження IP та безпечне зберігання — ось що дійсно захищає API-з'єднання.
Які дозволи повинен мати API-ключ торгового бота?
Тільки ті, що необхідні для розміщення, зміни та скасування ордерів. Виведення коштів має бути обов'язково вимкнено.
Чи кращі паскії, ніж додатки-автентифікатори?
Так, вони стійкіші до фішингу, оскільки прив'язані до конкретного сайту. Використовуйте додаток-автентифікатор лише тоді, коли паскії недоступні.
Що робити, якщо я втрачу телефон з автентифікатором?
Використовуйте офлайн-коди відновлення або другий зареєстрований фактор. Після відновлення доступу обов'язково оновіть API-ключі та змініть пароль.
Джерела
- Kraken: Як працює двофакторна автентифікація (2FA) для торгівлі?
- Kraken: Як захистити свій акаунт за допомогою 2FA
- Kraken: Як створити спотовий API-ключ
- Bitso: Генерація API-даних
- CoinSpot: Рекомендації з безпеки
- AICELS: Безпека API, гаманців та ключів
- Binance: Ризики неавторизованих ШІ-ботів
- PolyBot: Посібник з безпеки 2FA для Telegram-бота
- SuperQuant: Безпека торгових рахунків та API-ключів
Рекомендовано

Почніть торгувати із Darkbot з легкістю
Відкрийте для себе нашу платформу для торгівлі криптовалютами, підключивши безкоштовний рахунок!
Безкоштовний план • Без кредитної картки